ServiceGSM.eu
Instalează aplicația pe telefon
Ai doi tehnicieni și o fată la recepție. Toți trei intră în aplicație cu aceleași date de logare — ale tale. E firesc, așa a fost gândit contul de la început: un service, un cont.
Problema se vede abia când cauți ceva. Cine a schimbat statusul reparației ăleia în „Predat" vineri seara? Cine a marcat că s-au încasat cei patru sute de lei? Jurnalul îți răspunde de fiecare dată același lucru: tu. Fiindcă toată lumea era tu.
De săptămâna asta nu mai e așa.
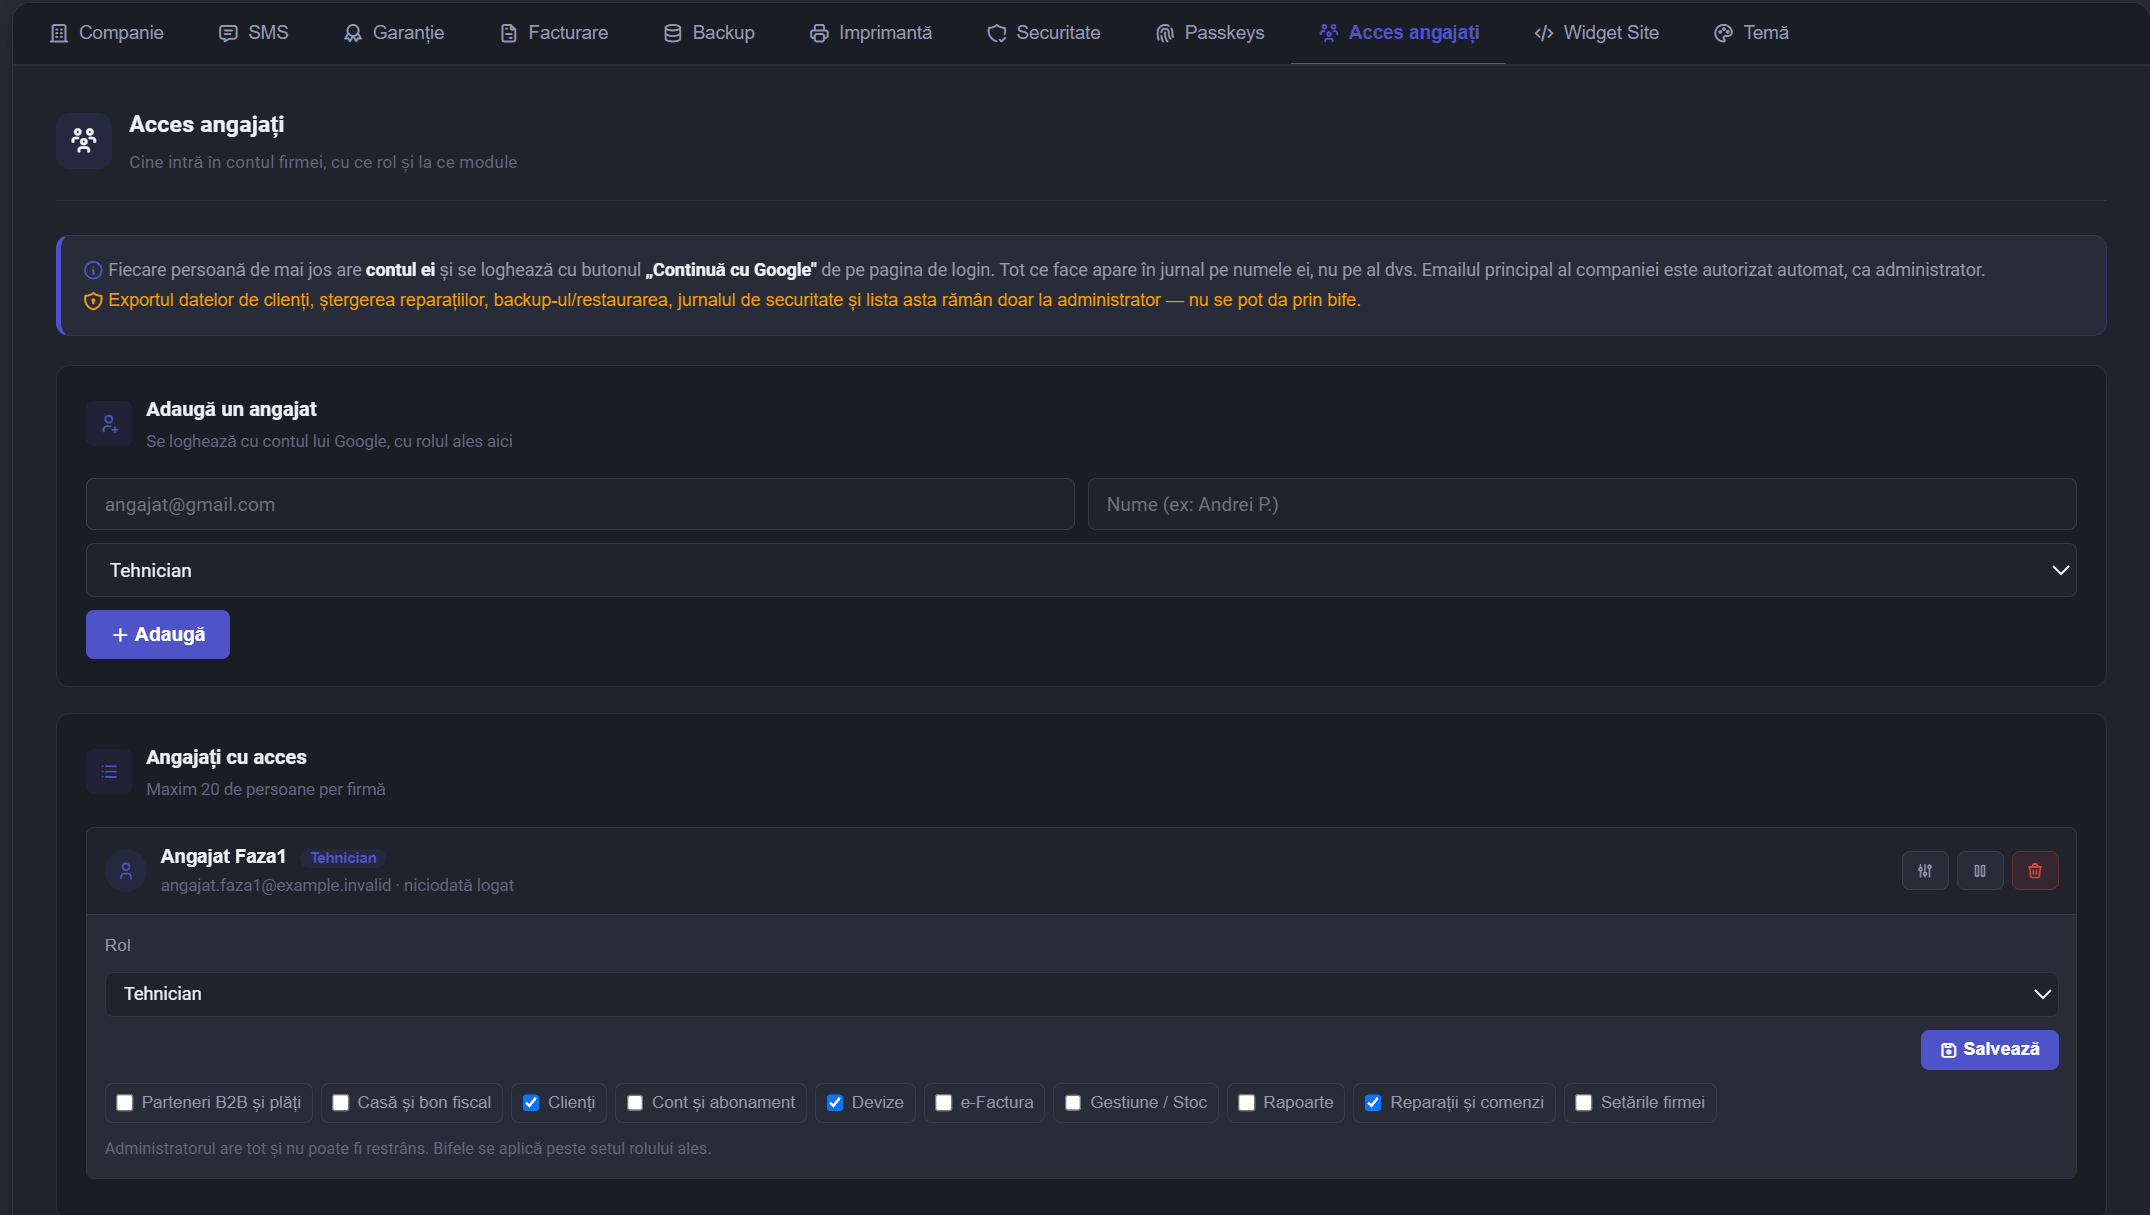
În Setări → Acces angajați — tabul care până acum se numea „Acces Google" — adaugi adresa de Google a fiecărei persoane din echipă. Nimic nou până aici, asta se putea și înainte.
Ce s-a schimbat e ce se întâmplă când omul se loghează. Până acum, adresa aia era doar o cheie: intra pe contul tău și devenea tu. Acum are contul ei. Numele lui apare în jurnal, în istoricul reparației, pe acordurile trimise clienților. Când cineva schimbă un status, scrie acolo cine.
Istoricul de dinainte rămâne cum e — nu rescriem trecutul, fiindcă chiar așa s-a întâmplat. Dar de acum înainte, fiecare rând are un nume.
La adăugare alegi rolul. Sunt patru, gândite pe cum arată de obicei un service:
Tehnicianul vede reparațiile, clienții și devizele. Atât — nu are ce căuta în facturi sau în casă.
Recepția are tot ce are tehnicianul, plus partenerii B2B și situația plăților, fiindcă ea e cea care predă loturile și discută cu firmele.
Contabilul are e-Factura, registrul de casă și rapoartele, dar nu intră deloc în reparații.
Administratorul are tot. De obicei ești tu.
Peste rol poți bifa sau debifa module, om cu om. Dacă tehnicianul tău se ocupă și de stocuri, îi bifezi Gestiune și gata — nu trebuie să-i dai alt rol și nici să inventezi unul nou. Bifele se salvează ca diferență față de rol, nu ca listă separată: dacă mâine rolul „Tehnician" primește ceva în plus, îl primește și el.
Cinci lucruri rămân doar la administrator, oricâte bife ai pune:
Exportul datelor de clienți. Ștergerea unei reparații. Backupul și restaurarea bazei. Jurnalul de securitate. Și lista de acces în sine — cine intră în firmă.
Nu sunt module pe care „am uitat" să le punem în listă. Sunt exact lucrurile care, greșite sau făcute cu rea intenție, nu se mai pot repara după aceea.
Merită spus separat, pentru că e schimbarea la care ne-am uitat cel mai atent.
Până acum, ștergerea unei reparații o făcea să dispară complet — cu preț, cu avans, cu tot ce însemna „s-au încasat banii". Nu rămânea nicio urmă nicăieri. Oricine intra în cont putea face asta, în două clicuri.
Butonul se vede acum doar la administrator, iar înainte ca rândul să dispară se scrie în jurnal un instantaneu: seria, clientul, modelul, prețul, avansul, dacă era achitată și în ce status era. Ștergerea rămâne posibilă — sunt cazuri când chiar trebuie —, dar nu mai e invizibilă.
Îl dezactivezi dintr-un click. Nu-l ștergi: rândul lui e semnătura de pe tot ce a făcut cât a lucrat la tine, iar dacă îl ștergi rămân intrări fără autor în jurnal. Rămâne dezactivat, cu istoricul intact.
Sesiunea pe care o are deschisă în telefon sau pe calculatorul din atelier se închide la următoarea pagină pe care o încarcă. Nu așteaptă să expire de la sine.
Iar dacă se întoarce peste trei luni, îl reactivezi și e aceeași persoană, cu același istoric — nu un al doilea om cu același nume.
Nu au parolă în aplicație și nu li se poate cere una prin „am uitat parola". Se intră exclusiv cu butonul „Continuă cu Google". E o decizie luată intenționat: o parolă în plus e o parolă în plus de pierdut, de scris pe un post-it lipit de monitor sau de folosit și în altă parte.
Am completat și ce scriam despre securitate pe site, fiindcă lista era mai scurtă decât realitatea: 2FA cu cod din aplicație și coduri de rezervă, Passkey cu amprentă sau Face ID, sesiunile active pe care le închizi de la distanță, blocarea automată la încercări repetate de autentificare, alerta pe email când cineva intră din altă țară și izolarea între firme la nivel de bază de date. Cele două certificări A+ — SecurityHeaders.com și Mozilla Observatory — rămân unde erau.
Termenii spuneau, în două locuri, că mai mulți angajați pot folosi același cont. Era adevărat când a fost scris; acum e exact pe dos față de ce face aplicația, așa că l-am schimbat: fiecare angajat are contul lui, tu autorizezi nominal cine intră, îi stabilești drepturile și răspunzi de retragerea accesului când omul pleacă.
În Politica de Confidențialitate am precizat ce date ținem despre conturile de angajat — adresa de Google, numele afișat, rolul și drepturile, fără parolă — și că jurnalul identifică persoana care a făcut fiecare acțiune, nu contul firmei. Iar în Acordul de Prelucrare a Datelor am adăugat controlul accesului pe roluri ca măsură tehnică, la articolul 32.
Versiunile noi: Termeni 1.9, Politică 2.7, DPA 1.4. Dacă ai confirmat deja DPA-ul, îți apare în Contul meu un buton pentru confirmarea versiunii curente. Nu se blochează nimic dacă îl lași pe mai târziu.
Nu e o funcție pe care o configurezi o dată și o uiți. E diferența dintre „cineva a șters reparația aia" și „știu cine, când și ce scria pe ea".
Dacă lucrezi singur, nu ai nimic de făcut — contul tău e administrator și totul arată exact ca ieri. Dacă ai echipă, ai acum ceva ce înainte trebuia să ții minte pe încredere.